
الفهرس
تصل رسالة تحمل شعار شركة تعرفها، وتطلب فتح فاتورة أو تحديث بيانات حسابك فورًا. قد يبدو الأمر عاديًا، لكن ما الذي يحدث بعد الضغط على الرابط أو فتح المرفق؟ لفهم كيف تصل الفيروسات إلى جهازك، نحتاج إلى النظر في الرسالة والملف وطريقة تشغيله، لا في اسم المرسل وحده.
كيف يصل الفيروس إلى جهازك؟
يرسل لصوص الهوية رسائل إلكترونية مزيفة، مدعين أنهم يمثلون جهات حكومية أو شركات تقنية كبيرة مثل أمازون أو أبل. قد تتضمن الرسالة مرفقًا ضارًا، أو رابطًا لتنزيل ملف، أو صفحة مزيفة تطلب كلمة المرور. وصول الرسالة وحده لا يعني أن الجهاز أصيب، كما أن التصيد قد يسرق بياناتك من دون تثبيت فيروس.
الفيروس نوع من البرمجيات الضارة، وليست كل برمجية ضارة فيروسًا. أما برامج التجسس فهي برامج تجمع معلومات عن المستخدم دون علمه أو موافقته، وقد تستهدف نشاط التصفح وكلمات المرور وبيانات أخرى. وتختلف وظيفتها عن برامج الفدية التي قد تشفر الملفات وتطلب المال مقابل استعادتها.
المرفقات والروابط والتنزيلات
لا تفتح مرفقًا لم تكن تتوقعه، حتى لو ظهر اسم شخص تعرفه. تحقق منه عبر وسيلة اتصال أخرى. وقد تصل الروابط الخادعة عبر الرسائل النصية وتطبيقات المحادثة أيضًا. إذا طلب مستند تفعيل الماكرو أو تعطيل الحماية لعرض محتواه، فلا تنفذ الطلب لمجرد أن الرسالة تبدو رسمية.
قد تكون برامج التجسس مخفية جنبًا إلى جنب مع برامج أخرى، ويمكنك تثبيتها دون علم عند تنزيل برنامج من مصدر غير موثوق. وتزيد البرامج المقرصنة وأدوات التفعيل المجهولة من المخاطر. نزّل البرامج من موقع المطور الرسمي أو متجر موثوق، وانتبه إلى الإضافات التي يحاول برنامج التثبيت إدخالها.
يستطيع المخترقون الوصول إلى نظامك عن طريق استغلال ثغرات الأمان أو نقاط الضعف في البرامج المثبتة. لذلك قد يكون الخطر في نظام أو متصفح قديم، وليس في ملف تنفيذي واضح فقط. توضح إرشادات Microsoft للوقاية من البرمجيات الضارة أهمية تحديث البرامج والحذر من المرفقات والتنزيلات.
تنزيل ملف لا يعني بالضرورة تشغيله أو إصابة الجهاز. لكن بعض الروابط قد تقود إلى موقع ضار أو موقع سليم تعرض للاختراق، وقد تُستغل ثغرة في المتصفح أو برنامج آخر لبدء الإصابة دون أن تشغّل ملفًا بيدك. هذا احتمال مرتبط بالثغرات والظروف، وليس نتيجة حتمية لكل زيارة.
اختبار CAPTCHA مزيف يطلب تشغيل أوامر
قد تعرض صفحة زر «أنا لست روبوتًا»، ثم تطلب فتح نافذة Run أو Terminal ولصق أمر فيها لإكمال التحقق أو إصلاح خطأ. لا تنفذ هذه الخطوات. في أسلوب يُعرف باسم ClickFix، قد ينسخ الزر أمرًا ضارًا إلى الحافظة، ثم تقود التعليمات المستخدم إلى تشغيله بنفسه، بدل إقناعه بتنزيل برنامج واضح.
يوثق تحليل Microsoft لأسلوب ClickFix صفحات تحقق ورسائل إصلاح مزيفة تُستخدم لتنزيل برمجيات سرقة معلومات وأدوات تحكم عن بُعد. وقد تنتحل الصفحة اسم خدمة مألوفة، لذلك لا يكفي شكل الشعار للاطمئنان. أغلق الصفحة المشبوهة ولا تلصق محتواها في أدوات النظام. وإذا نفذت الأمر بالفعل، فاتبع خطوات التعامل مع الاشتباه بالإصابة أدناه وأبلغ الدعم التقني إذا كان الجهاز تابعًا للعمل.
هل تنتقل العدوى عبر ذاكرة USB؟
يمكن أن تنتقل بعض البرمجيات الضارة عبر وحدات التخزين القابلة للإزالة. لا توصل ذاكرة USB مجهولة المصدر، ولا تفتح ملفات غير مألوفة على قرص مشبوه. وإذا استُخدم القرص في جهاز عام، فاستعمل برنامج حماية موثوقًا ومحدّثًا لفحصه قبل فتح ملفاته. وجود الملف على قرص بدل وصوله بالبريد لا يجعله آمنًا تلقائيًا.
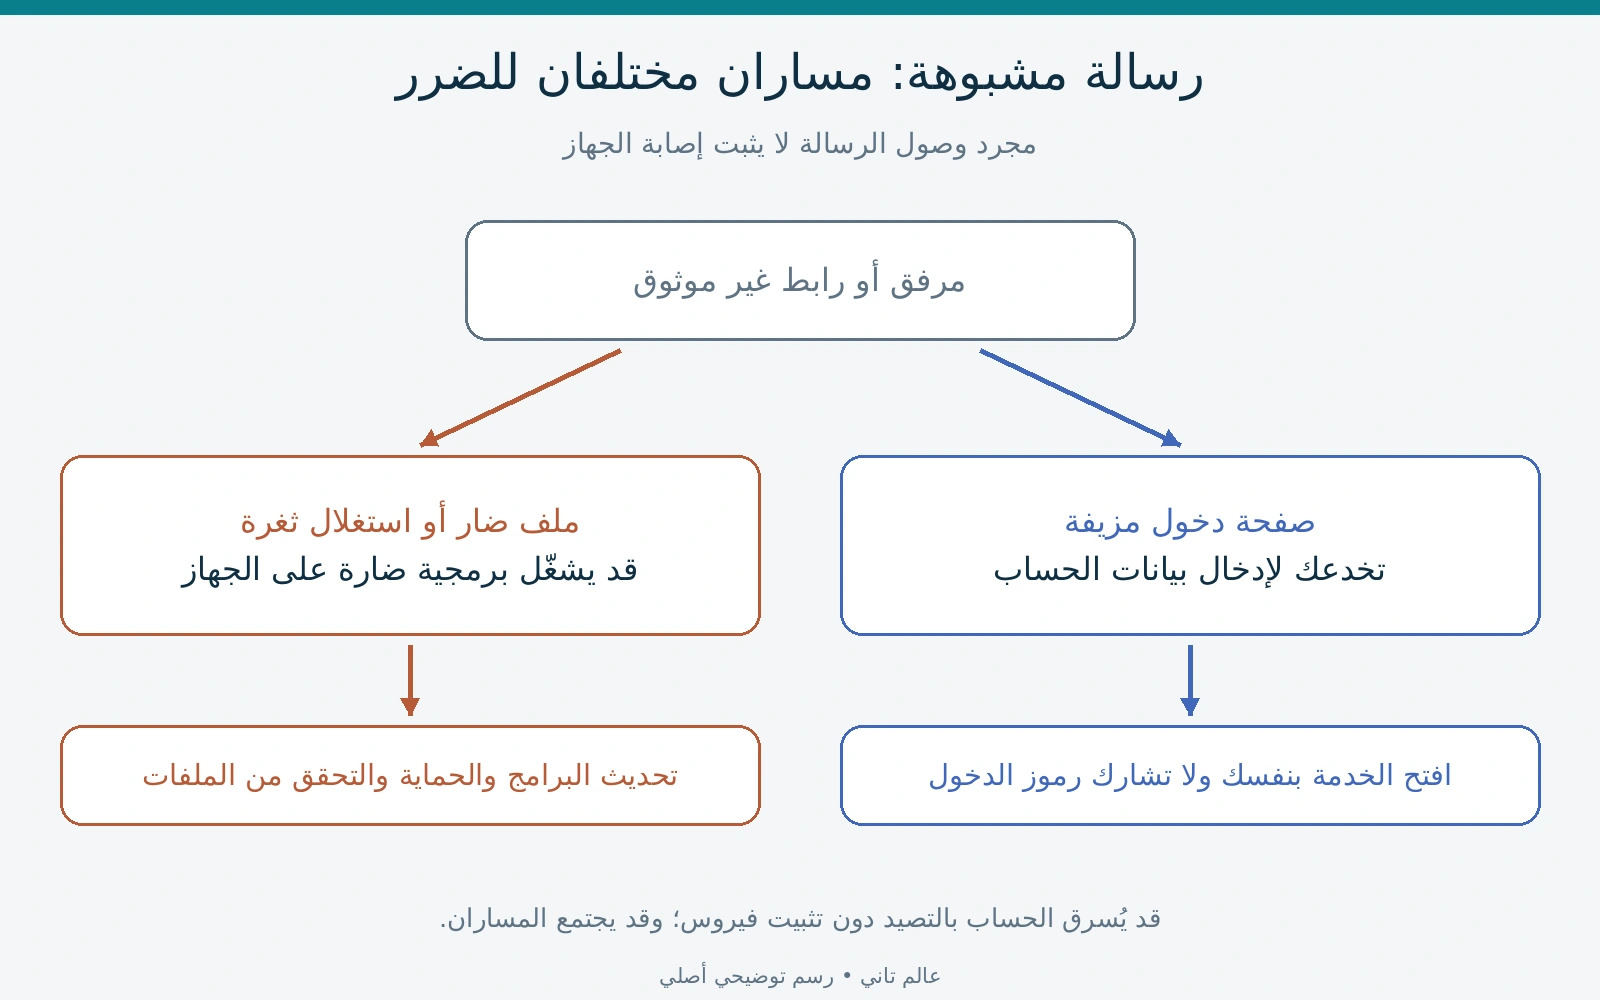
كيف تخدعك رسائل البريد الإلكتروني؟
قد تخبرك رسالة بأن لديك استردادًا ضريبيًا معلقًا، أو أنك قيد التحقيق، أو أن حسابك سيُغلق إن لم تتصرف فورًا. هذه أمثلة على أساليب الضغط التي تستغل الخوف أو الرغبة في الحصول على المال. وجود شعار حكومي أو اسم شركة معروفة لا يثبت صحة الرسالة، وغياب الأخطاء الإملائية لا يثبت سلامتها.
إذا تلقيت اتصالات لست متأكدًا منها، فاتصل بالشركة أولًا لمعرفة ما إذا كانت حقيقية. استخدم رقمًا من موقعها الرسمي أو افتح تطبيقها بنفسك، بدل الاعتماد على الرقم أو الرابط داخل الرسالة. بعض الجهات الحكومية تتواصل إلكترونيًا بالفعل؛ لذلك فالحكم على الرسالة يكون بالتحقق من مصدرها وطلبها، لا بافتراض أن كل بريد حكومي مزيف.
لا ترد على رسالة مشبوهة ببياناتك، ولا تشارك رموز التحقق. أبلغ عنها باستخدام خيار الإبلاغ عن التصيد في خدمة البريد ثم احذفها. وتشرح لجنة التجارة الفيدرالية كيفية التعرف إلى التصيد وخطوات التعامل مع الرسائل غير المتوقعة.
الوقاية خير من العلاج
يقوم نظام Windows بنشر التحديثات بانتظام، وخاصة تحديثات الأمان. فعّل التحديث التلقائي حيث يتاح، وثبّت الإصلاحات المهمة عند توفرها بدل انتظار تذكير شهري. يشمل ذلك نظام الهاتف والمتصفح والتطبيقات، مع استخدام إصدارات ما زالت تتلقى دعمًا أمنيًا.
- أبقِ برنامج الحماية الموثوق مفعّلًا ومحدّثًا، ولا تعطل تحذيرات المتصفح لتشغيل ملف مجهول.
- استخدم كلمات مرور مختلفة لحساباتك، وفعّل المصادقة متعددة العوامل حيث تتاح. هذه الخطوة تحمي الحسابات، لكنها لا تمنع كل إصابة بالبرمجيات الضارة.
- راجع أذونات التطبيقات قبل منحها الوصول إلى بياناتك، واحذف ما لا تحتاج إليه من خلال إعدادات النظام.
- احتفظ بنسخ احتياطية من الملفات المهمة، وتأكد من قدرتك على استعادة نسخة منها.
ولمراجعة وظائف التطبيقات وحدودها قبل تثبيتها، يمكنك قراءة دليل تطبيقات أندرويد المجانية والمفيدة. وجود تطبيق في قائمة مقترحات لا يغني عن التحقق من المطور والأذونات والتحديثات.
نقطة الاستعادة Restore Point: ماذا تحفظ فعلًا؟
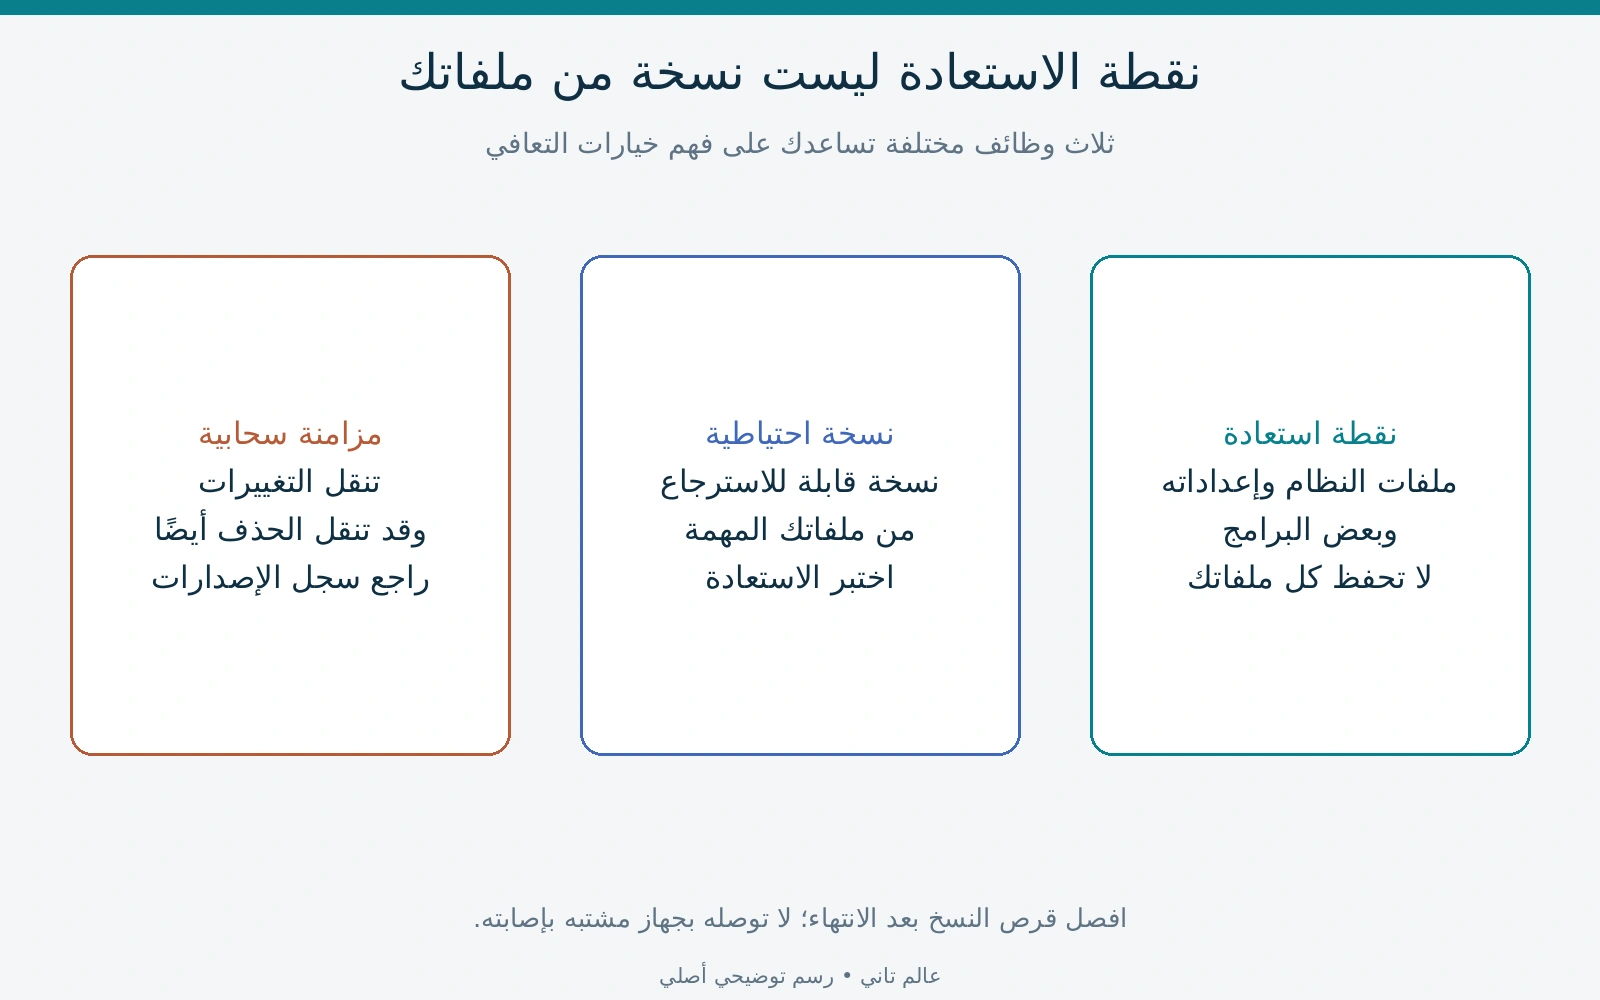
في بعض الأحيان يتعطل الكمبيوتر بعد تثبيت برنامج أو تغيير إعداد. يمكن أن تساعد نقطة الاستعادة في الرجوع إلى حالة سابقة لملفات النظام وإعداداته وبعض البرامج. لكنها لا تحفظ كل ملفاتك الشخصية، ولا تضمن إصلاح أي ضرر أو إزالة كل إصابة خلال دقائق.
إذا كان لديك كمبيوتر يحتوي على معلومات لا تريد فقدانها، فأنت تحتاج إلى نسخ احتياطي مستقل. تشرح Microsoft الفرق بين النسخ الاحتياطي والاستعادة والاسترداد؛ وهي وظائف لا يحل أحدها محل الآخر في كل الحالات.
احفظ نسخة من ملفاتك في مكان آمن منفصل عن الجهاز. وإذا استخدمت قرصًا خارجيًا، فافصله بعد انتهاء النسخ، لأن البرمجيات الضارة قد تصل إلى وحدات التخزين المتصلة. وعند استخدام التخزين السحابي، راجع خيارات الاحتفاظ بالإصدارات واستعادة الملفات، ولا تفترض أن المزامنة وحدها تحمي من كل حذف أو تشفير. يوضح المركز الوطني البريطاني للأمن السيبراني إرشادات النسخ الاحتياطي وكيفية استعادة البيانات بأمان.
ماذا تفعل إذا فتحت ملفًا مشبوهًا؟
توقف عن فتح الملف أو اتباع تعليماته، وشغّل فحصًا ببرنامج الحماية الموثوق والمحدّث. إذا أدخلت كلمة مرور في صفحة مزيفة، غيّرها من جهاز موثوق، وغيّرها في أي حساب آخر استخدمت فيه الكلمة نفسها. لا تثبت أداة تنظيف تعرضها نافذة منبثقة مجهولة.
عند الاشتباه بإصابة الجهاز، تجنب توصيل النسخة الاحتياطية به أو استعادة الملفات قبل معالجة الإصابة. وإذا كان جهاز عمل، أبلغ فريق الدعم. أما فقدان الوصول إلى الملفات أو استمرار التحذيرات فيحتاج إلى مساعدة تقنية موثوقة بدل تجارب عشوائية قد تزيد فقدان البيانات.
ولمن يقلقه أداء الهاتف أو تطبيق غير مألوف، يوضح دليل علامات التجسس على الهاتف والفحص الآمن لماذا لا تكفي سخونة الجهاز أو سرعة نفاد البطارية وحدهما لإثبات المراقبة، ومتى تسبق السلامة الشخصية أي تغيير تقني.
الخلاصة
تصل البرمجيات الضارة عبر مرفقات وروابط وتنزيلات خادعة، أو باستغلال ثغرات لم تُعالج. التحقق من الرسائل، وتحديث البرامج، وإبقاء الحماية مفعلة تقلل المخاطر، والنسخة الاحتياطية تساعد على التعافي إذا وقع الضرر. لا توجد وسيلة تضمن حماية مطلقة، ونقطة الاستعادة ليست بديلًا عن حفظ ملفاتك في نسخة مستقلة.